Microsoft Entra ID: Fim ao SMS/Voice no MFA
Olá, pessoal!!
A Microsoft reforçou ontem, 27 de outubro de 2026, a necessidade dos administradores do Microsoft Entra ID que migrem seus usuários para métodos de autenticação resistentes a phishing, principalmente Passkeys (FIDO2).
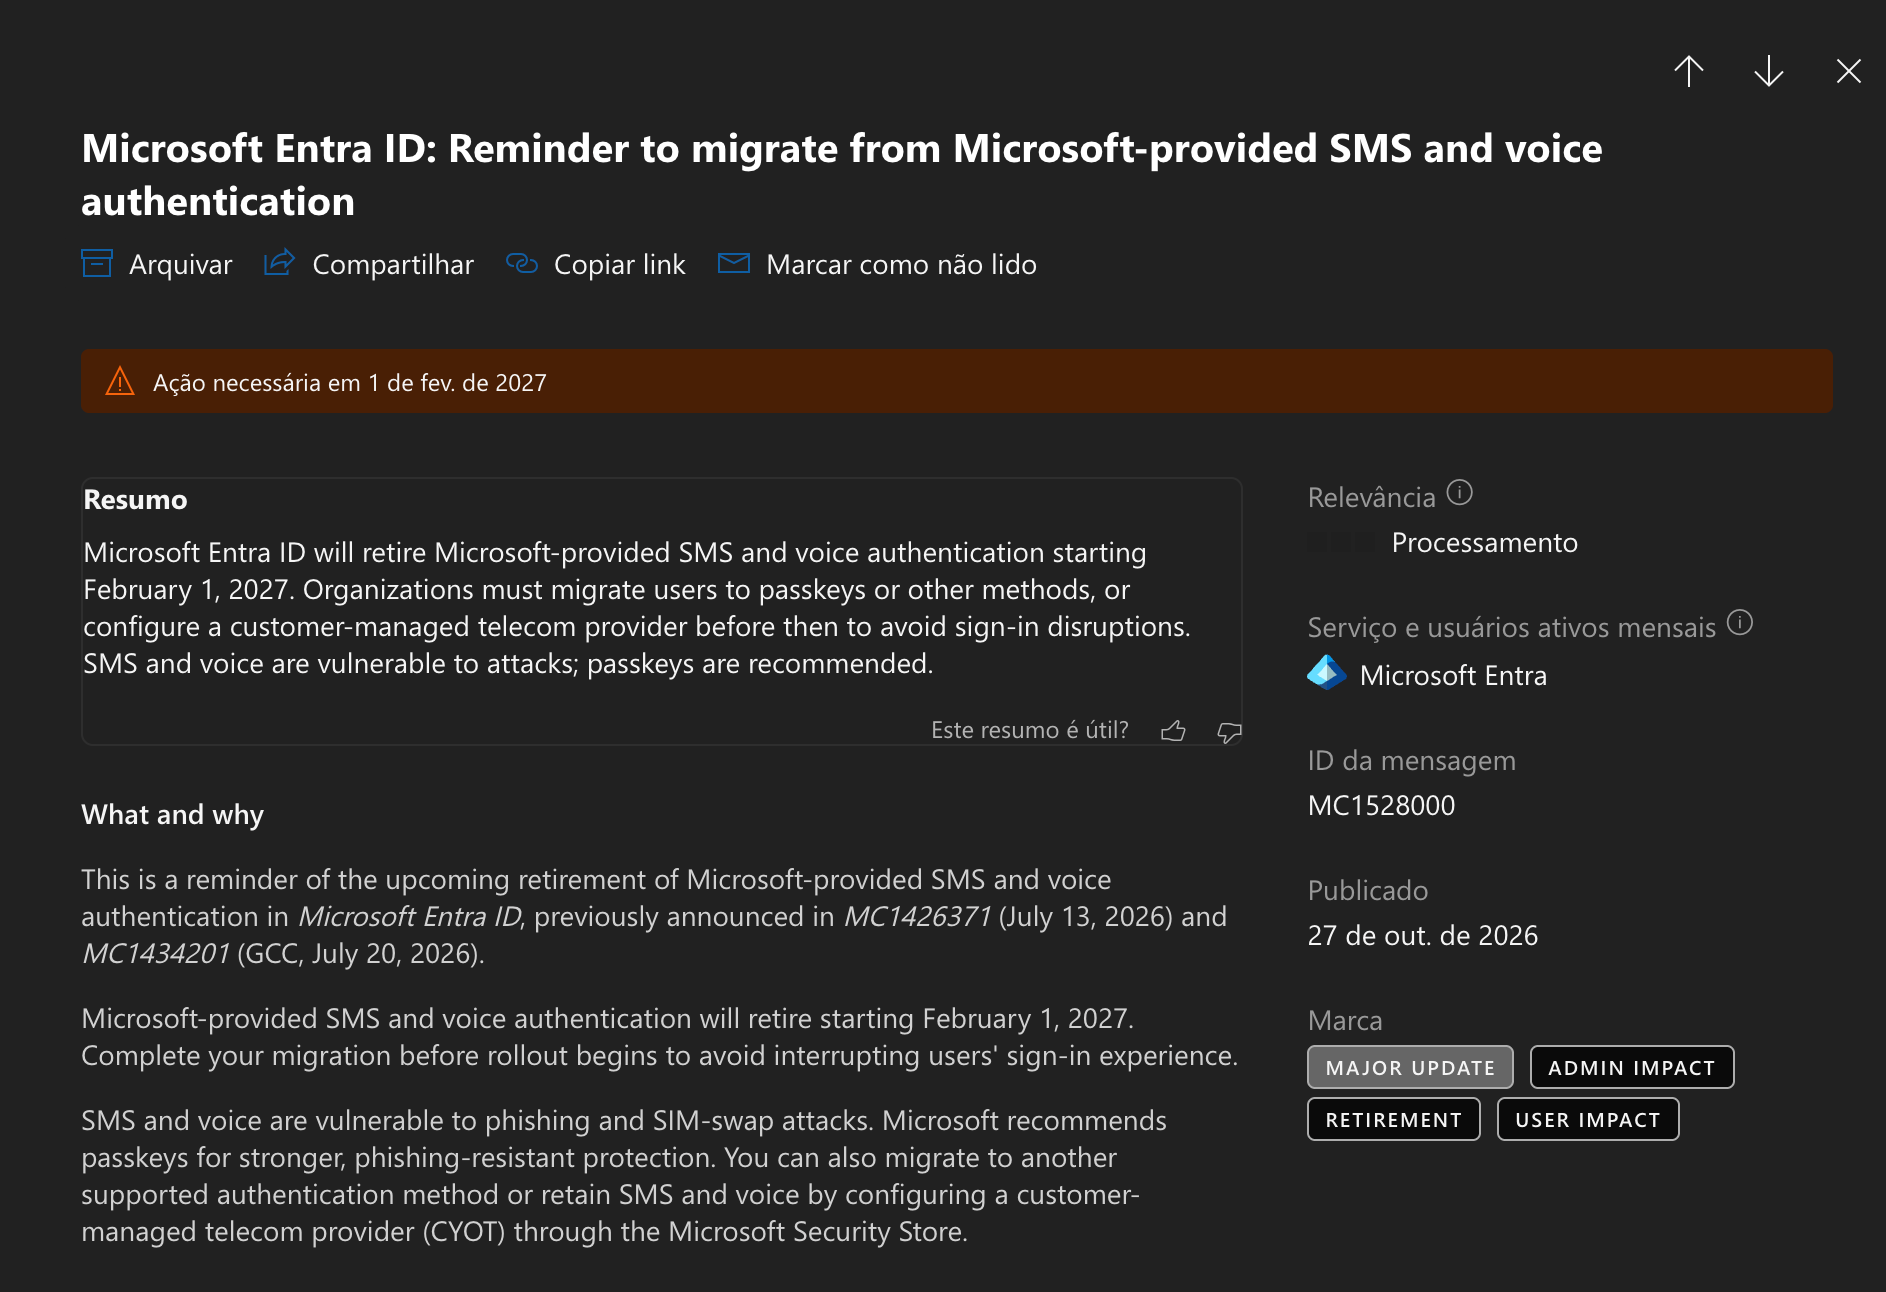
O alerta foi divulgado pelo portal BleepingComputer e está relacionado à decisão da Microsoft de descontinuar o fornecimento nativo de autenticação por SMS e chamadas telefônicas no Microsoft Entra ID.
A mudança representa mais um passo da Microsoft na adoção de autenticação sem senha (Passwordless Authentication) e na redução dos riscos associados ao comprometimento de identidades.
Importante: A partir de 1º de fevereiro de 2027, a Microsoft começará a descontinuar o fornecimento nativo de SMS e chamadas telefônicas para autenticação no Entra ID. Administradores globais e usuários externos terão um prazo adicional, até 1º de julho de 2027.
Por que a Microsoft está descontinuando esses métodos?
Embora SMS e chamadas telefônicas sejam amplamente utilizados como segundo fator de autenticação, eles apresentam vulnerabilidades conhecidas.
Entre os principais riscos estão:
- SIM Swapping: ataques em que criminosos conseguem assumir o controle do número telefônico da vítima.
- Phishing: usuários podem ser induzidos a fornecer códigos de autenticação em páginas fraudulentas.
- Interceptação de SMS: mensagens podem ser interceptadas por meio de ataques à infraestrutura de telecomunicações.
- Engenharia social: criminosos podem manipular usuários para que revelem códigos de autenticação.
Apesar de oferecerem uma camada adicional de proteção em comparação ao uso exclusivo de senhas, esses métodos não são considerados resistentes a phishing.
A estratégia da Microsoft é priorizar métodos criptográficos que vinculam a autenticação ao serviço legítimo, reduzindo a possibilidade de utilização de credenciais em sites fraudulentos.
Cronograma oficial de descontinuação
A Microsoft estabeleceu um cronograma de transição para permitir que as organizações se preparem antes da remoção desses métodos.
| Data | Mudança |
|---|---|
| 01/09/2026 | Início da habilitação automática de Passkeys para usuários habilitados para SMS ou chamadas de voz. |
| 01/02/2027 | Descontinuação do SMS e das chamadas de voz para a maioria dos usuários corporativos. |
| 01/07/2027 | Descontinuação para Global Administrators e usuários externos. |
Usuários convidados internos permanecem no escopo da mudança de fevereiro de 2027.
Após os respectivos prazos, usuários cujo único método disponível de MFA seja SMS ou chamada de voz fornecidos pela Microsoft precisarão registrar uma Passkey para continuar acessando suas contas, caso não tenham sido migrados para um provedor externo de telefonia.
Esse registro será obrigatório e não poderá ser ignorado.
Atenção: A descontinuação é aplicada aos tenants corporativos do Microsoft Entra ID na nuvem pública. Ambientes Azure AD B2C e cenários de identidade de clientes do Microsoft Entra External ID não fazem parte desse cronograma específico.
Passkeys: o método recomendado pela Microsoft
As Passkeys são credenciais de autenticação baseadas em criptografia de chave pública, utilizando padrões como FIDO2 e WebAuthn.
Diferentemente das senhas tradicionais, a autenticação não depende de um segredo compartilhado que o usuário precisa digitar.
O processo utiliza um par de chaves criptográficas:
- Uma chave privada, protegida no dispositivo ou autenticador do usuário.
- Uma chave pública, registrada no serviço de autenticação.
Durante o login, o autenticador utiliza a chave privada para comprovar a identidade do usuário, sem precisar transmitir essa chave ao serviço.
A autenticação pode ser autorizada utilizando biometria, PIN ou outro mecanismo de verificação local.
Entre os principais benefícios estão:
- Resistência a ataques tradicionais de phishing.
- Redução da dependência de senhas.
- Proteção contra reutilização de credenciais.
- Experiência de autenticação mais simples para os usuários.
- Integração com dispositivos e autenticadores compatíveis com FIDO2.
O Microsoft Authenticator será descontinuado?
Não. O Microsoft Authenticator continuará sendo utilizado normalmente.
É importante compreender a diferença entre os métodos de autenticação disponíveis no aplicativo.
| Método | Situação |
|---|---|
| Microsoft Authenticator com Push MFA | Continua suportado |
| Microsoft Authenticator com Passkeys | Suportado e recomendado |
| FIDO2 Security Keys | Suportado e recomendado |
| Windows Hello for Business | Suportado e resistente a phishing |
| SMS fornecido pela Microsoft | Será descontinuado |
| Chamadas telefônicas fornecidas pela Microsoft | Serão descontinuadas |
O Microsoft Authenticator com notificações Push continua sendo um método válido de MFA, mas não oferece a mesma resistência a phishing proporcionada por Passkeys.
Portanto, a recomendação é evoluir gradualmente para Passkeys, inclusive utilizando o próprio Microsoft Authenticator como autenticador compatível.
Como identificar usuários impactados no Entra ID?
Para auxiliar os administradores, a Microsoft disponibilizou um script PowerShell chamado Entra SMS/Voice Policy Scanner.
O script permite avaliar o escopo das políticas de autenticação por SMS e chamadas telefônicas configuradas no tenant.
Entre as verificações realizadas estão:
- Estado das políticas de SMS e Voice.
- Grupos e usuários incluídos ou excluídos das políticas.
- Estado da campanha de registro de métodos de autenticação.
- Estado da migração das políticas legadas de autenticação.
- Exportação dos escopos identificados para CSV.
O script está disponível no repositório oficial da Microsoft: Microsoft - Entra SMS/Voice Policy Scanner
Executando a ferramenta
Primeiramente, instale os módulos necessários do Microsoft Graph PowerShell SDK:
1
2
3
Install-Module Microsoft.Graph.Authentication -Scope CurrentUser
Install-Module Microsoft.Graph.Identity.SignIns -Scope CurrentUser
Install-Module Microsoft.Graph.Groups -Scope CurrentUser
Após baixar o script do repositório oficial, execute:
1
.\Get-SmsVoicePolicyUsers.ps1 -TenantId "contoso.onmicrosoft.com"
Substitua contoso.onmicrosoft.com pelo domínio do seu tenant.
O script requer as permissões delegadas Policy.Read.All e Group.Read.All, além de uma função administrativa compatível, como Global Reader, Security Reader ou Authentication Policy Administrator.
Observação: A ferramenta é somente de leitura e avalia os escopos das políticas. Ela não identifica diretamente quais usuários possuem SMS registrado, não contabiliza o uso efetivo desses métodos e não consulta os logs de autenticação. Para um levantamento completo, utilize também os relatórios de métodos de autenticação e atividades de login disponíveis no Microsoft Entra ID.
Como preparar o ambiente para essa mudança?
Para administradores responsáveis por ambientes corporativos Microsoft, algumas medidas são recomendadas.
1. Revisar os métodos de autenticação
No Microsoft Entra Admin Center, acesse:
Entra ID > Authentication methods > Policies
Verifique quais métodos estão habilitados e quais grupos estão incluídos nas políticas de SMS e chamadas telefônicas.
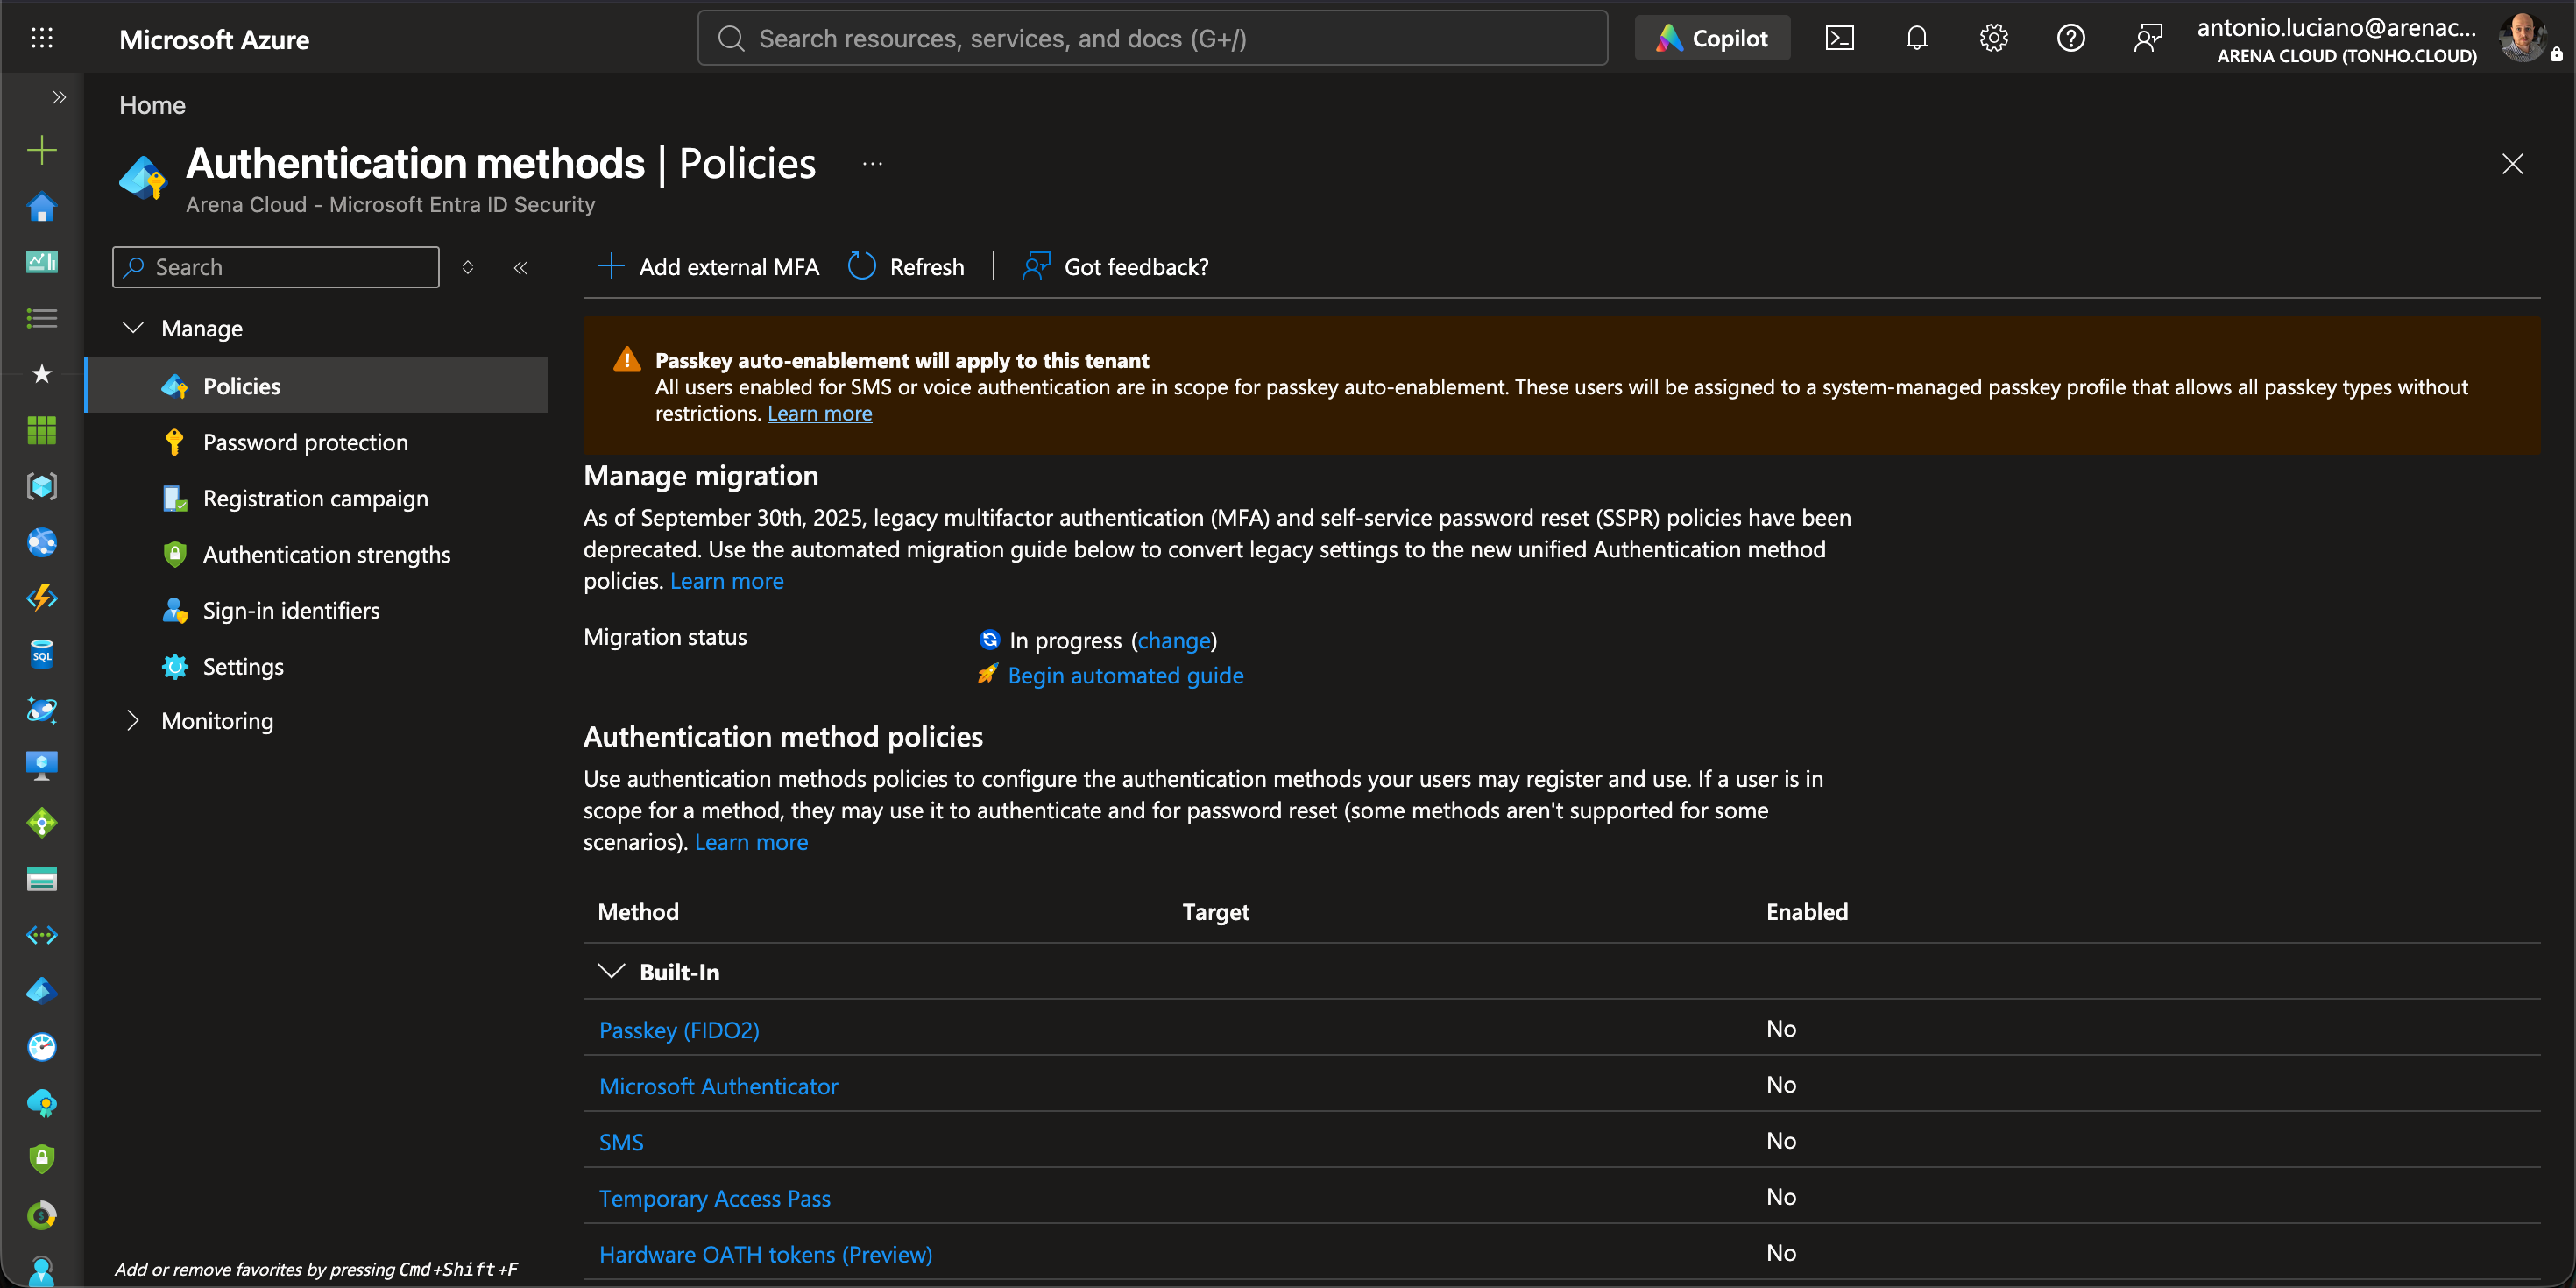
Policies: Microsoft Entra Authentication Methods
2. Habilitar Passkeys
Configure o método Passkey (FIDO2) nas políticas de autenticação.
É recomendável iniciar a implantação com um grupo piloto, validando a compatibilidade dos dispositivos e a experiência dos usuários antes de expandir para toda a organização.
3. Revisar as políticas de Conditional Access
As políticas de Conditional Access podem utilizar Authentication Strengths para exigir métodos resistentes a phishing.
Essa configuração é particularmente relevante para:
- Contas administrativas privilegiadas.
- Acesso ao Azure Portal e Microsoft Entra Admin Center.
- Aplicações corporativas críticas.
- Sistemas que armazenam informações sensíveis.
A utilização de Authentication Strengths permite exigir métodos específicos, indo além de uma política que simplesmente determina o uso de MFA.
4. Priorizar contas privilegiadas
Contas com funções administrativas elevadas devem receber atenção especial.
O uso de Passkeys, FIDO2 Security Keys ou outros métodos resistentes a phishing reduz o risco de comprometimento dessas identidades.
Também é importante revisar os métodos de autenticação das contas de emergência (Break-glass Accounts) e garantir que existam mecanismos adequados de recuperação de acesso.
5. Monitorar o processo de migração
Utilize os relatórios do Microsoft Entra ID para acompanhar a adoção dos novos métodos.
A migração deve considerar não apenas os usuários que possuem determinado método habilitado, mas também aqueles que efetivamente dependem dele para autenticação.
E se a organização ainda precisar utilizar SMS?
A Microsoft permitirá que organizações continuem utilizando SMS ou chamadas telefônicas por meio de provedores externos de telecomunicações.
Esse modelo é denominado Customer-Owned Telecom (CYOT).
Nesse cenário, a empresa deverá configurar um provedor compatível por meio do Microsoft Security Store, assumindo a responsabilidade pela contratação e pelo gerenciamento do serviço.
Essa alternativa atende organizações com necessidades específicas de negócio, operacionais ou regulatórias.
Entretanto, a utilização de SMS continuará oferecendo um nível de proteção inferior ao de métodos resistentes a phishing.
Conclusão
A descontinuação do SMS e das chamadas telefônicas representa uma evolução importante na estratégia de segurança de identidades da Microsoft. Durante muitos anos, a implementação de MFA foi considerada uma das principais medidas para reduzir o comprometimento de contas corporativas.
Entretanto, com a evolução das técnicas utilizadas pelos cibercriminosos, não basta apenas utilizar MFA. É necessário avaliar a resistência do método de autenticação aos ataques modernos.
Para organizações que utilizam Microsoft Entra ID, a recomendação é iniciar o levantamento dos métodos atualmente utilizados, planejar a adoção de Passkeys e revisar as políticas de Conditional Access.
A migração antecipada reduz riscos operacionais e contribui para fortalecer a postura de segurança da organização.
Referências
- BleepingComputer - Microsoft urges Entra ID admins to migrate users to passkeys
- Microsoft Learn - Passkeys by default and retirement of Microsoft-provided SMS and voice authentication
- Microsoft Learn - FAQ sobre a descontinuação de SMS e Voice
- GitHub - Microsoft Entra SMS/Voice Policy Scanner
- Microsoft - Passkey Deployment Guide
Valeu my friends, até a próxima! 🤘