Desativação do EWS no Exchange Online
Olá, pessoal!!
A Microsoft iniciou neste mês (outubro de 2026), o processo de desativação do Exchange Web Services (EWS) no Exchange Online. A mudança já pode afetar aplicações e integrações que dependem dessa API para acessar caixas de correio, calendários e outros recursos do Microsoft 365.
Embora a empresa tenha disponibilizado mecanismos para reabilitar temporariamente o EWS, o encerramento definitivo está programado para 1º de abril de 2027 (e não é mentira, rs).
Neste artigo, vamos entender o que está acontecendo, quais aplicações podem ser impactadas, como verificar a configuração do EWS no tenant e quais medidas os administradores devem adotar.
O que é o Exchange Web Services (EWS)?
O Exchange Web Services (EWS) é uma API desenvolvida pela Microsoft que permite que aplicações acessem e manipulem informações armazenadas no Microsoft Exchange.
Por meio do EWS, aplicações conseguem realizar operações como:
- Ler, enviar e manipular mensagens de e-mail.
- Consultar e gerenciar calendários e reuniões.
- Acessar contatos e informações de caixas de correio.
- Integrar soluções de terceiros ao Exchange Online.
- Automatizar processos relacionados ao gerenciamento de e-mails.
Durante muitos anos, essa API foi amplamente utilizada por ferramentas corporativas, sistemas de integração e aplicações desenvolvidas internamente.
Entretanto, o EWS é uma tecnologia legada e deixou de receber novas funcionalidades em 2018. A Microsoft passou a recomendar o Microsoft Graph API como alternativa moderna para acessar os serviços e recursos do Microsoft 365. Além da modernização da arquitetura, a substituição do EWS está relacionada aos objetivos de segurança da Microsoft. O incidente envolvendo o grupo Midnight Blizzard, em janeiro de 2024, reforçou a necessidade de acelerar sua aposentadoria. Midnight Blizzard: Guidance for responders on nation-state attack
Por que a Microsoft está desativando o EWS?
A decisão faz parte da estratégia de modernização e segurança do Microsoft 365. Entre os principais motivos estão:
Segurança: reduzir a dependência de interfaces legadas e modernizar os mecanismos de acesso aos serviços do Microsoft 365.
Modernização: concentrar as integrações em APIs modernas, especialmente o Microsoft Graph.
Governança: facilitar o controle e a revisão de permissões utilizadas pelas aplicações.
Manutenção: reduzir a complexidade de manter diferentes interfaces de integração com o Exchange Online.
A Microsoft recomenda que desenvolvedores e fornecedores migrem suas aplicações para o Microsoft Graph, observando eventuais diferenças de funcionalidades entre as APIs.
Cronograma de desativação do EWS
A Microsoft estabeleceu um cronograma de transição para permitir que as organizações identifiquem e atualizem suas aplicações.
| Data | Mudança |
|---|---|
| Julho de 2018 | Microsoft anuncia que o EWS não receberá novas funcionalidades. |
| Setembro de 2023 | Anunciado o planejamento de desativação do EWS no Exchange Online. |
| Outubro de 2026 | Início do bloqueio do EWS por padrão nos tenants do Exchange Online. |
| Outubro de 2026 a março de 2027 | Período de transição com possibilidade de reabilitação temporária. |
| 1º de abril de 2027 | Desativação definitiva do EWS no Exchange Online. |
Importante: após 1º de abril de 2027, a reabilitação do EWS não estará mais disponível no Exchange Online.
A mudança se aplica aos serviços hospedados no Microsoft 365. Ambientes com Exchange Server on-premises não fazem parte desse cronograma de desativação.
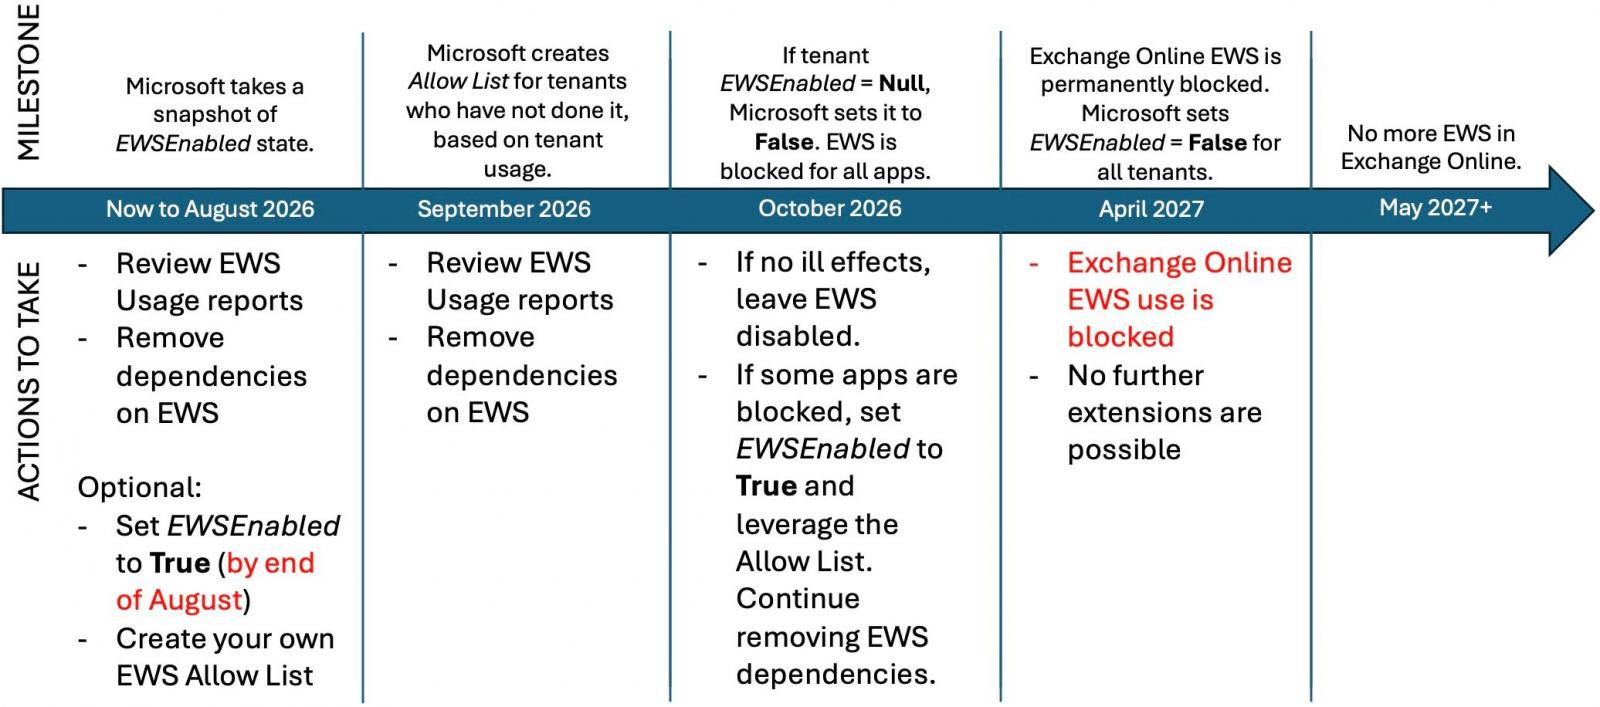
EWS retirement timeline (Microsoft)
Quais aplicações podem ser afetadas?
Qualquer aplicação que utilize EWS para acessar o Exchange Online pode ser impactada. Alguns exemplos incluem:
- Aplicações legadas integradas ao Exchange Online.
- Sistemas de automação e processamento de e-mails.
- Soluções de terceiros para gerenciamento de calendários.
- Ferramentas de arquivamento e integração.
- Aplicações desenvolvidas internamente utilizando EWS.
- Determinadas versões de clientes de e-mail e complementos.
Quando o EWS é bloqueado, as aplicações podem apresentar erros de autenticação, solicitações repetidas de credenciais ou mensagens informando que o protocolo está indisponível.
Atenção: aplicações que já utilizam exclusivamente o Microsoft Graph API para acessar o Exchange Online não são diretamente afetadas pela aposentadoria do EWS.
Como verificar se o EWS está habilitado no tenant?
Os administradores podem consultar a configuração atual utilizando o módulo Exchange Online PowerShell.
Estabeleça a conexão e consulte a configuração do EWS:
1
2
3
Connect-ExchangeOnline

Get-OrganizationConfig | Select-Object EwsEnabled
O resultado pode apresentar três estados:
| EwsEnabled | Significado |
|---|---|
$true | EWS habilitado, sujeito às restrições de App IDs e demais políticas aplicáveis. |
$false | EWS bloqueado para a organização. |
$null | Estado padrão historicamente equivalente à permissão de EWS, mas sujeito ao processo de desativação da Microsoft. |
É importante destacar que o valor
$nullnão deve ser interpretado como garantia de que o EWS continuará funcionando durante a aposentadoria do serviço.
Consultando as aplicações autorizadas
A Microsoft também disponibiliza uma configuração para controlar quais aplicações podem utilizar o EWS por meio de seus Application IDs.
Para consultar essas informações, execute:
1
2
3
Get-OrganizationConfig | Format-List EwsEnabled, EwsApplicationAccessPolicy

Get-OrganizationConfig -RetrieveEwsOperationAccessPolicy | Format-List EwsAllowedAppIDs
O parâmetro EwsAllowedAppIDs permite visualizar quais aplicações foram explicitamente autorizadas a utilizar EWS.
Quando EwsEnabled está configurado como $true, o acesso fica restrito aos Application IDs definidos nessa lista, considerando também as demais políticas de acesso aplicáveis.
Esse mecanismo é importante para permitir uma transição controlada, evitando liberar indiscriminadamente o protocolo para todas as aplicações.
Como reabilitar temporariamente o EWS?
Caso alguma aplicação crítica tenha parado de funcionar devido à desativação do EWS, a Microsoft disponibilizou mecanismos para reabilitar temporariamente o serviço.
Opção 1 — Exchange Online PowerShell
Conecte-se ao Exchange Online e depois, execute:
1
2
3
Connect-ExchangeOnline

Set-OrganizationConfig -EwsEnabled $true
Esse comando habilita o EWS no nível da organização, respeitando a lista de aplicações autorizadas.
Atenção: o comando não significa que todas as aplicações terão acesso automaticamente. Quando utilizada a configuração
EwsAllowedAppIDs, as aplicações precisam estar explicitamente autorizadas, além de atender às demais políticas aplicáveis.
Segundo a Microsoft, a alteração pode levar até 4 horas para produzir efeito.
Opção 2 — Microsoft 365 Admin Center
Também é possível realizar a alteração pelo portal administrativo do Microsoft 365.
Acesse as configurações de Baseline Security Mode e localize a opção:
Block your entire organization from using EWS
Desmarcar essa opção permite remover o bloqueio organizacional correspondente, sujeito às demais restrições e controles configurados.
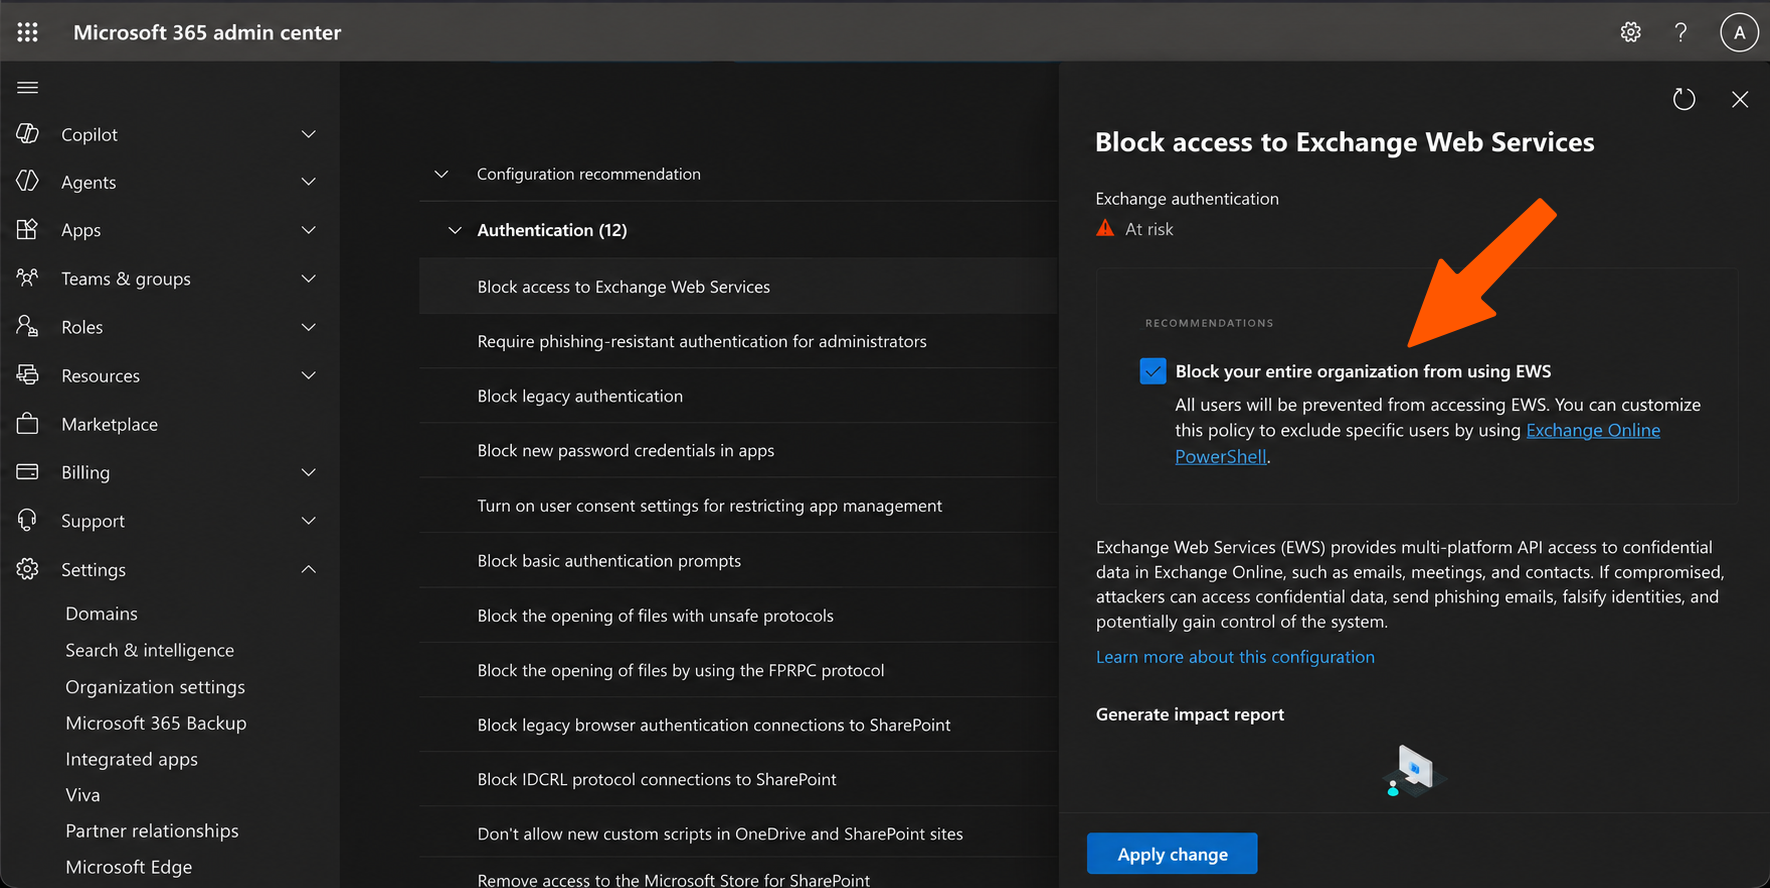
Importante: essa é uma solução temporária
A reabilitação não deve ser considerada uma solução definitiva. Em abril de 2027, o protocolo será permanentemente desativado no Exchange Online.
Portanto, esse procedimento deve ser utilizado somente quando necessário para manter aplicações funcionando durante o processo de migração.
Como identificar aplicações que ainda utilizam EWS?
Antes de realizar alterações no ambiente, é recomendável identificar quais sistemas ainda dependem dessa API.
A Microsoft disponibiliza recursos específicos para essa análise, incluindo o EWS Usage Reports. Esses relatórios ajudam os administradores a identificar aplicações que estão realizando chamadas ao EWS no ambiente.
Além disso, vale revisar:
- App Registrations no Microsoft Entra ID.
- Aplicações corporativas integradas ao Exchange Online.
- Permissões legadas relacionadas ao EWS, como
full_access_as_appeEWS.AccessAsUser.All. - Sistemas de automação que acessam caixas de correio.
- Soluções de terceiros utilizadas para integração com Exchange Online.
A identificação de permissões relacionadas ao EWS é um indicativo importante, mas não comprova, isoladamente, que a aplicação ainda utiliza o protocolo.
O ideal é combinar a revisão de permissões com os relatórios de utilização e a documentação das integrações.
Quais ações são recomendadas para os administradores?
Sob a perspectiva de segurança e governança do Microsoft 365, recomendo a seguinte abordagem:
Verificar o estado atual do EWS
Consultar a configuração da organização e identificar possíveis restrições existentes.
Inventariar aplicações dependentes
Utilizar os relatórios de utilização do EWS para identificar integrações que ainda dependem da API.
Revisar permissões no Entra ID
Analisar as App Registrations e identificar permissões legadas que possam estar relacionadas ao EWS.
Evitar liberações indiscriminadas
Caso seja necessário reabilitar o protocolo, utilizar uma lista de aplicações autorizadas e manter o acesso restrito ao mínimo necessário.
Planejar a migração para Microsoft Graph
Para aplicações desenvolvidas internamente, avaliar a substituição das chamadas EWS pelas APIs equivalentes do Microsoft Graph. Para soluções de terceiros, consultar os fornecedores sobre versões compatíveis.
Estabelecer um prazo de migração
O planejamento deve considerar a data-limite de abril de 2027, incluindo testes, homologação e implantação das novas integrações.
Microsoft Graph: o substituto do EWS
O Microsoft Graph API é a principal interface recomendada pela Microsoft para integração com os serviços do Microsoft 365. Ele permite acessar recursos como:
- Mensagens e caixas de correio.
- Calendários e reuniões.
- Usuários e grupos.
- Arquivos do OneDrive e SharePoint.
- Recursos de identidade e diretório.
Além disso, o Microsoft Graph oferece integração com o modelo de identidade e autorização do Microsoft Entra ID, permitindo utilizar permissões delegadas ou de aplicação, conforme a necessidade.
Entretanto, a migração não deve ser tratada apenas como uma troca de endpoints. É necessário revisar o modelo de autenticação, as permissões concedidas, a disponibilidade de APIs equivalentes e eventuais diferenças de comportamento.
Uma migração adequada também representa uma oportunidade para reduzir permissões excessivas e fortalecer a governança das integrações.
Conclusão
A desativação do Exchange Web Services representa mais uma etapa da modernização do Exchange Online e do ecossistema Microsoft 365. Embora os administradores ainda possam reabilitar temporariamente o protocolo, essa possibilidade deixará de existir em 1º de abril de 2027.
Organizações que possuem aplicações legadas devem iniciar imediatamente o inventário das integrações e avaliar a migração para o Microsoft Graph. Do ponto de vista de segurança, a mudança também representa uma oportunidade para revisar permissões, eliminar dependências antigas e fortalecer os controles de acesso às caixas de correio corporativas.
A recomendação é simples: não espere uma aplicação crítica parar de funcionar para descobrir que ela ainda depende do EWS.
Antecipe a análise, identifique as dependências e planeje a migração.
Referências
- BleepingComputer — Microsoft shares how to fix broken Exchange Online EWS apps
- Microsoft Learn — Deprecation of Exchange Web Services in Exchange Online
- Microsoft Learn — Control access to EWS in Exchange
- Microsoft Learn — Impact of EWS deprecation in Exchange Online
Até a próxima! 🤘